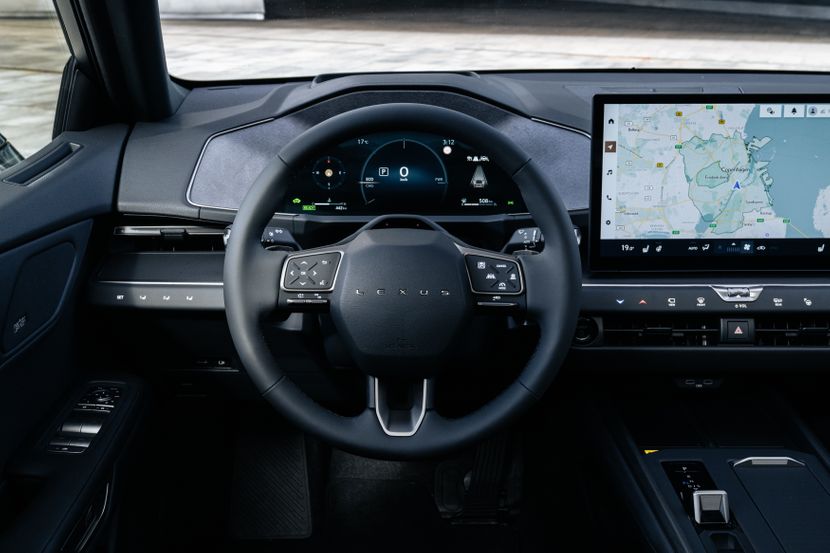
Vaš automobil zna gde idete, kako vozite i kome sve to može da pošalje


Moderni automobili znaju gde se vozite, koliko brzo idete, kako kočite i kojim se rutama najčešće krećete. Zahvaljujući kamerama, mikrofonima, GPS sistemima i stalnoj internet konekciji, prikupljaju ogromne količine podataka o vozačima i putnicima, a deo tih informacija završava i kod drugih kompanija.
Koliko je problem ozbiljan pokazalo je novo istraživanje američkog Univerziteta Northeastern, sprovedeno u saradnji sa organizacijom Consumer Reports. Istraživači su analizirali 21 automobil iz 19 različitih automobilskih brendova, prateći internet saobraćaj vozila i njihovih mobilnih aplikacija.
Preporučujemo
Za dom po vašoj meri: Gorenje Black Novembar donosi posebne pogodnosti za svakodnevicu
Narodna skupština Srbije dobila predsednika: Aleksandar Čupić na čelu parlamenta
Rezultati su pokazali da povezani automobili razmenjuju podatke sa velikim tehnološkim kompanijama, uključujući Amazon, Google, Meta i Microsoft. Pojedine aplikacije proizvođača slale su i informacije poput identifikacionog broja vozila (VIN), imejl adresa i podataka o lokaciji.
Posebno zabrinjava mogućnost povezivanja ovih informacija sa konkretnim vlasnikom. VIN broj, primera radi, omogućava identifikaciju određenog automobila, dok podaci o lokaciji i navikama vožnje mogu da otkriju mnogo toga o svakodnevnom životu njegovog korisnika.
Honda je nakon predstavljanja rezultata istraživanja zatražila od jednog analitičkog partnera da obriše prikupljene podatke o lokaciji i VIN brojeve vozača. Kompanija je takođe izmenila svoju aplikaciju kako bi prestala da šalje precizne geolokacijske podatke tom partneru.
Da problem ima i ozbiljne finansijske posledice pokazuje slučaj General Motorsa. Američki proizvođač je krajem oktobra pristao da plati 220 miliona dolara kako bi rešio spor zbog navodne nezakonite prodaje podataka o vozačima.
Prema navodima američkih državnih tužilaca, informacije o ponašanju u saobraćaju i lokaciji završavale su kod posrednika koji su ih potom prodavali osiguravajućim kompanijama. Ti podaci mogli su da utiču i na cenu osiguranja.
Međutim, prikupljanje podataka predstavlja samo jedan deo problema. Sve veća povezanost automobila otvara i mogućnost ozbiljnih sajber napada, uključujući pokušaje neovlašćenog pristupa njihovim elektronskim sistemima.
Norveški prevoznik Ruter prošle godine je tokom bezbednosnog testiranja otkrio da proizvođač kineskih Yutong autobusa ima mogućnost daljinskog pristupa određenim kontrolnim sistemima radi ažuriranja i dijagnostike. Takav pristup otvorio je pitanje da li bi neko mogao da zloupotrebi sistem i onesposobi vozila, zbog čega je kompanija počela da razvija dodatne zaštitne mehanizme.
Stručnjaci okupljeni na konferenciji Embedded Security in Cars u nemačkom Bonu upozoravaju da najveću opasnost ne predstavlja pojedinačno hakovanje automobila, već mogućnost napada na veliki broj vozila istovremeno.
Zbog toga proizvođači i istraživači razvijaju nove bezbednosne sisteme koji koriste veštačku inteligenciju za prepoznavanje sumnjivih aktivnosti, uz dodatnu zaštitu čipova, komunikacionih mreža i softvera.
Za vozače, međutim, mogućnosti zaštite ostaju ograničene. Stručnjaci preporučuju redovno ažuriranje softvera, korišćenje jakih lozinki i dvofaktorske autentifikacije, kao i izbegavanje nepouzdanih dodatnih uređaja koji se povezuju sa automobilom.
Automobili postaju sve sličniji računarima na točkovima, ali njihovi vlasnici često nemaju jasan uvid u to koliko podataka prikupljaju, kome ih šalju i koliko dugo ih čuvaju.
(Telegraf.rs)
Vesti u fokusu
Milica Đurđević Stamenkovski otkrila zašto nije poslanik u novom sazivu Skupštine Srbije
Čupić odgovorio na navode opozicije o njegovoj imovini
Kako su Kinezi jednom fotografijom pokazali ko je gazda i gde je čije mesto u današnjem svetu
Jovo Bakić viče na sednici! Govori o vlasti, navijačkim grupama i situaciji na Kosovu, ovako mu Vučić odgovara
Evo zašto treba da stavite lovor na radijator: Rešava problem koji zimi muči svaku kuću, a ne košta ništa!
Video: Električni automobili stigli u Novi Sad, ali prava priča je ono što dolazi posle njih
Telegraf.rs zadržava sva prava nad sadržajem. Za preuzimanje sadržaja pogledajte uputstva na stranici Uslovi korišćenja.
Komentari
Priče sa Weba
Muškarci od 35 do 40 godina noćas masovno zvali Hitnu pomoć, svi se žalili na 2 simptoma: Lekari upozoravaju da ne treba čekati da "tegobe prođu same od sebe"
"Na silu su odvukli moje dete u auto, policajci su plakali dok su gledali prizor": Otac devojčice (8) za "Blic" tvrdi da je u školi na Voždovcu došlo do incidenta zbog spora oko roditeljstva
(FOTO, VIDEO) Apokaliptične scene u Beogradu, pola grada pod vodom: Automobili plivaju po ulicama, jezero na Čukarici
